供應鏈安全管理體系 構筑韌性供應鏈的核心框架
在全球化與數(shù)字化交織的今天,供應鏈已成為企業(yè)運營的命脈,其復雜性與脆弱性也日益凸顯。從自然災害、地緣政治沖突到網(wǎng)絡攻擊、供應商突發(fā)破產(chǎn),任何環(huán)節(jié)的微小波動都可能引發(fā)連鎖反應。因此,供應鏈安全管理體系(Supply Chain Security Management System, SCSMS)不再是一個可選項,而是企業(yè)生存與發(fā)展的基石。
一、什么是供應鏈安全管理體系?
供應鏈安全管理體系是一套系統(tǒng)化、標準化的管理框架,旨在識別、評估、緩解和監(jiān)控供應鏈全流程中的各類安全風險,確保產(chǎn)品從原材料采購、生產(chǎn)制造、倉儲運輸?shù)阶罱K交付的完整性、保密性和可用性。它借鑒了ISO 28000等國際標準,強調(diào)基于風險的方法和持續(xù)改進的PDCA(計劃-執(zhí)行-檢查-處理)循環(huán)。
其核心目標包括:
- 保障資產(chǎn)安全:防止貨物被盜、損壞、摻假或恐怖主義破壞。
- 確保信息完整:保護商業(yè)數(shù)據(jù)、知識產(chǎn)權和客戶隱私免受網(wǎng)絡威脅。
- 維持業(yè)務連續(xù)性:在中斷事件發(fā)生時快速恢復,減少損失。
- 滿足合規(guī)要求:遵循各國海關、行業(yè)監(jiān)管及國際公約(如C-TPAT、AEO)的規(guī)定。
二、供應鏈安全管理體系的關鍵要素
一個有效的SCSMS通常包含以下模塊:
- 領導力與承諾:高層管理者需制定安全方針,分配資源,并將安全納入企業(yè)戰(zhàn)略。
- 風險與機遇評估:系統(tǒng)識別內(nèi)外部威脅(如供應商財務風險、運輸路線安全、IT系統(tǒng)漏洞),評估可能性和影響,確定優(yōu)先級。
- 控制措施與協(xié)議:制定物理安全(圍欄、監(jiān)控、門禁)、信息安全(加密、防火墻、訪問控制)、人員安全(背景調(diào)查、培訓)及流程安全(雙重驗收、封條管理)。
- 合作與溝通:與供應商、物流商、客戶及政府機構建立信息共享和協(xié)同響應機制。
- 培訓與意識:定期對員工和合作伙伴進行安全演練和意識教育。
- 績效評估與改進:通過關鍵績效指標(KPI)如事故率、響應時間、審核不符項,驅(qū)動持續(xù)優(yōu)化。
三、供應鏈安全管理與供應鏈管理的融合
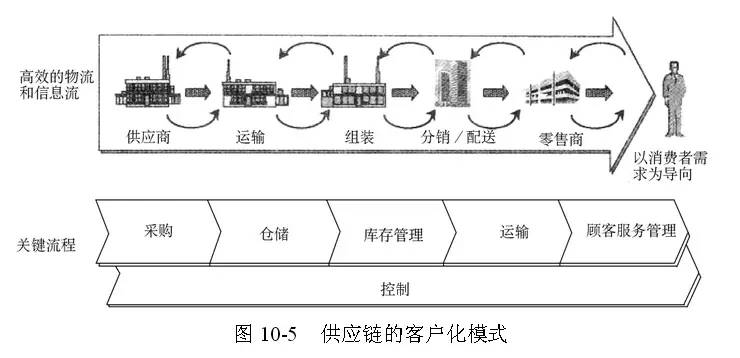
傳統(tǒng)供應鏈管理聚焦于成本、效率、質(zhì)量和交付,而安全管理則關注風險與韌性。兩者并非對立,而是互補。將安全要素嵌入供應鏈管理的各個環(huán)節(jié)——
- 采購:對供應商進行安全資質(zhì)審核,簽訂安全附加協(xié)議;
- 生產(chǎn):實施防篡改包裝、工控系統(tǒng)安全防護;
- 物流:選擇合規(guī)承運商,使用GPS追蹤和電子封條;
- 逆向物流:嚴格處理退貨與維修,防止假冒品回流。
如此,企業(yè)不僅能降低成本,還能避免因安全事件導致的質(zhì)量召回、賠償和聲譽損失。
四、實施挑戰(zhàn)與成功關鍵
企業(yè)常面臨成本壓力、復雜的多級供應商網(wǎng)絡、數(shù)據(jù)碎片化及文化差異等挑戰(zhàn)。成功的關鍵在于:
- 頂層設計:將安全納入企業(yè)治理和風險管理體系。
- 技術賦能:利用物聯(lián)網(wǎng)、區(qū)塊鏈、人工智能實現(xiàn)可視化與預測性風險管控。
- 生態(tài)協(xié)作:與上下游伙伴共建安全標準,而非獨善其身。
- 動態(tài)迭代:定期演練、審計和更新預案,適應不斷演變的威脅。
供應鏈安全管理體系是企業(yè)在不確定世界中保持競爭力的護城河。它超越了簡單的安防檢查,升維為一種戰(zhàn)略能力——通過系統(tǒng)化的風險治理和全鏈條協(xié)同,將安全轉(zhuǎn)化為信任、效率與韌性的來源。面對那些率先構建成熟SCSMS的企業(yè),將在風浪中行穩(wěn)致遠。
如若轉(zhuǎn)載,請注明出處:http://www.tongxin99.cn/product/45.html
更新時間:2026-10-12 13:09:10